

Syslog를 통해 보안 장비로 전달하기
목표: 가상 이벤트를 독립적인 Syslog UDP 수신기로 전달합니다. Control은SYSLOG_TCP, SYSLOG_TLS도 제공하지만 이 실습은 UDP만 검증합니다.
화면 버전: 표시된 이미지는 과거 Control UI 테스트 캡처입니다. 현재 제품의 기본 5단계 순서(Connect → Sample & Record Selection → Destinations → Route Processing → Deploy)를 우선하세요. 번호별 화면 가이드에서 차이를 설명합니다.
적용 순서
이 사례는 이미 구성된 Connector·Destination·Stream을 전제로 합니다. 아직 생성하지 않았다면 커넥터별 수집 가이드에서 먼저 수집 Source를 설정하세요. 이후 이 페이지의 구체적인 단계를 수행하고 실제 Logs와 Destination/격리 기록을 검증합니다. 화면 캡처는 기존 테스트 증빙으로, 실제 결과를 대신하지 않습니다.1. 실습용 Syslog 수신기 실행
Control 서버에서 접근 가능한 테스트 호스트에서 다음 Python 기본 라이브러리 코드로 UDP 포트 5514를 수신합니다.127.0.0.1을 상대 서버라고 가정하지 않습니다.
2. Destination 설정
- Destinations → Create (
/destinations)를 엽니다. - Name =
Lab Syslog UDP, Type =SYSLOG_UDP로 선택합니다. - Host에 실제 수신 IP, Port =
5514를 입력하고 저장합니다. - 리스트에 Destination이 있는지 확인합니다. 설정 저장만으로 UDP 수신 성공은 아닙니다.
3. Stream과 Route 구성
- Webhook Connector를 준비합니다.
/streams/new에서 Connect → Sample & Record Selection을 진행하고 가상 샘플{"id":"syslog-001","message":"hello syslog","severity":"low"}에서 레코드가 추출되는지 확인합니다.- Destinations에서
Lab Syslog UDP를 선택합니다. - Route Processing에서 기본 Transform, Route Delivery 설정 및 지원되는 포맷 Preview를 확인합니다.
- Deploy 차단 조건을 해결하고 저장/배포 후 필요하면 Stream을 실행합니다.
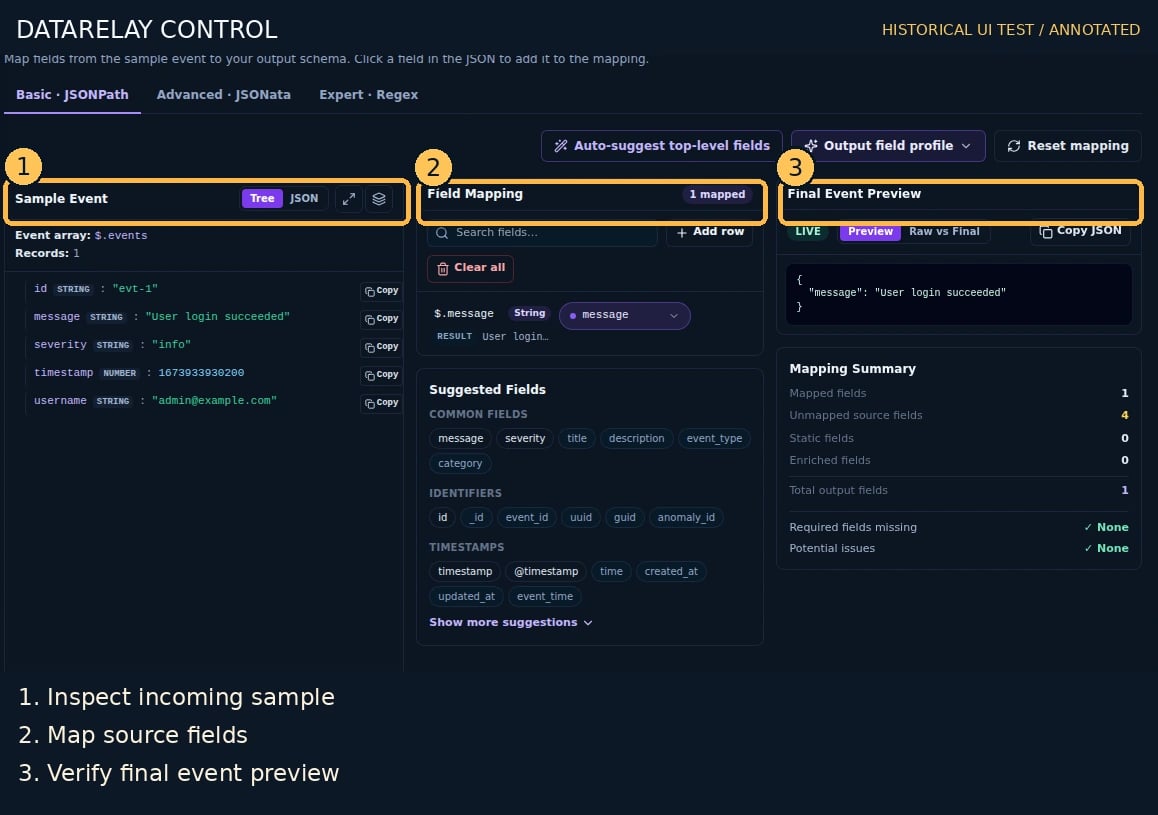
4. 실제 전송 결과 검증
실패 시
- UDP 미수신: 네트워크 방화벽/포트/호스트 IP/Route Enabled를 확인합니다.
- Logs는 성공이나 SIEM 미수집: SIEM 파서·인덱싱 여부를 별도로 확인합니다.
- 암호화 필요: 프로덕션 데이터에는
SYSLOG_TLS와 정상 인증서를 구성하고 이 실습의 평문 UDP를 그대로 사용하지 않습니다.